Siber güvenlik alanında dünya lideri olan ESET, teknik analiz, altyapı takibi ve bağlı kuruluş düzeyinde içgörüler sağlayarak Amadey botneti ile Stealc bilgi hırsızının faaliyetlerinin durdurulmasına yardımcı oldu.
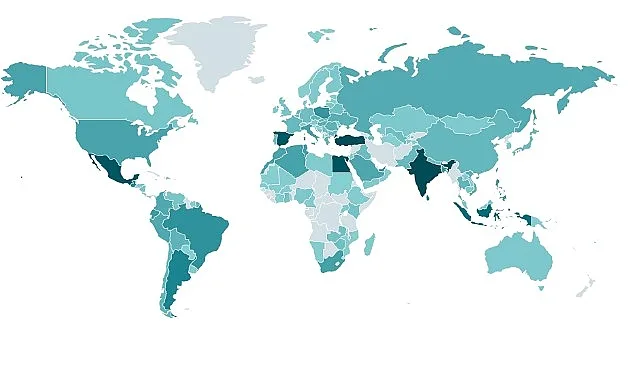
ESET telemetri tespit oranları, Amadey’in belirli bir bölgeye odaklanmaksızın küresel çapta gözlemlendiğini gösteriyor. En yüksek tespit oranları Hindistan, Türkiye, Mısır, Meksika ve İspanya’da gözlemlendi. Stealc de belirli bir bölgeye odaklanmaksızın küresel olarak yayılırken en yüksek tespit oranları ABD, Polonya ve İtalya’da gözlemlendi.
ESET Research, teknik analiz, altyapı takibi ve bağlı kuruluş düzeyinde içgörüler sağlayarak Amadey botneti ile Stealc bilgi hırsızının faaliyetlerinin durdurulmasına yardımcı oldu. Her ikisi de “kötü amaçlı yazılım hizmeti” (MaaS) olarak işletiliyor. Microsoft Dijital Suçlar Birimi (DCU), BitSight, Lumen ve Mitsui Bussan Secure Directions (MBSD) tarafından koordine edilen operasyon, Amadey ve Stealc bağlı kuruluşları tarafından kullanılan tüm bilinen ağ altyapısını hedef alarak siber suç faaliyetlerini felce uğratmayı amaçladı. Aynı zamanda, Europol’un Avrupa Siber Suç Merkezi (EC3), Almanya Federal Kriminal Polis Dairesi ile Hollanda ve Danimarka Ulusal Polis Teşkilatları da dâhil olmak üzere Avrupalı kolluk kuvvetleri ortaklarıyla birlikte IBM ve Proofpoint ile ortaklaşa “Operation Endgame” kapsamında Stealc’i soruşturuyordu.
ESET, her iki kötü amaçlı yazılım ailesini uzun süreli olarak takip ederken topladığı teknik analizler, istatistiksel bilgiler, bilinen komuta ve kontrol (C&C) sunucuları, şifreleme anahtarları, kampanya ve derleme tanımlayıcıları ile diğer tehdit istihbaratlarını paylaşarak bu operasyonun başarısına katkıda bulundu.
Amadey ve Stealc’in engellenmesi çalışmalarına destek veren ESET araştırmacısı Jakub Tomanek “ESET, son üç yıldır hem Amadey botnetini hem de Stealc bilgi hırsızını takip ediyor. Engelleme operasyonu kapsamında, işlenmiş kötü amaçlı yazılım örneklerinden elde edilen teknik göstergeler ve yapılandırma verilerinin yanı sıra 2025’in 4. çeyreğinden 2026’nın ilk yarısına kadar olan dönemi kapsayan istatistikleri paylaştık. Otomatik sistemlerimiz, Amadey ve Stealc örneklerini detaylı bir şekilde inceliyor ve büyük ölçekli izleme için en önemli alanları tespit ediyor. Bunlar arasında C&C sunucuları, derleme tanımlayıcıları, şifreleme anahtarları, URL yolları, kampanya tanımlayıcıları ve kötü amaçlı yazılım ailelerinin saldırganların kontrolündeki altyapıyla iletişim kurarken kullandığı diğer gömülü değerler yer alıyor,” açıklamasını yaptı.
Teknik analizlerin, istatistiksel bilgilerin ve C&C sunucu listeleri, bağlı kuruluş tanımlayıcıları ve şifreleme anahtarları gibi tehdit istihbaratının paylaşılması, kolluk kuvvetlerinin altyapıları yüksek bir güven derecesiyle tespit etmelerine, önceliklendirmelerine ve bunlara karşı harekete geçmelerine olanak tanıyor. Amadey, modüler bir kötü amaçlı yazılım yükleyicisidir. Ana amacı, ele geçirilmiş sistemlere ek kötü amaçlı yazılımlar dağıtmak olmakla birlikte, veri sızdırma ve uzaktan erişim için modüller de sunuyor. Buna karşılık Stealc, tipik bir “hizmet olarak bilgi hırsızı”. Kimlik bilgileri, çerezler, kripto para cüzdanları, tarayıcı uzantıları ve iş ortakları tarafından tanımlanan kalıplara uyan dosyaları hedef alıyor.
Her iki kötü amaçlı yazılım ailesi de hizmet olarak satılıyor ve darknet forumlarında tanıtılıyor. Her iki ekosistemde de iş ortakları, kendi sunucu altyapılarına kurulması gereken, kendi barındırdıkları bir yönetim paneli alırlar. Bu, iş ortaklarından belirli bir düzeyde teknik beceri gerektirir ve onlara kurban verileri ve yük dağıtımı üzerinde doğrudan kontrol sağlar. Dağıtım yöntemleri nihai olarak her bir iş ortağına bağlı olsa da ESET telemetri verileri her iki kötü amaçlı yazılım ailesinin de çok çeşitli kanallar aracılığıyla yayıldığını tutarlı bir şekilde göstermiştir. En yaygın yöntemler arasında sahte yazılım güncellemeleri, kırılmış yazılım yükleyicileri ve üçüncü taraf kötü amaçlı yazılım yükleyicileri yer almaktadır.
Amadey, yeniden derleme başına ödeme mo